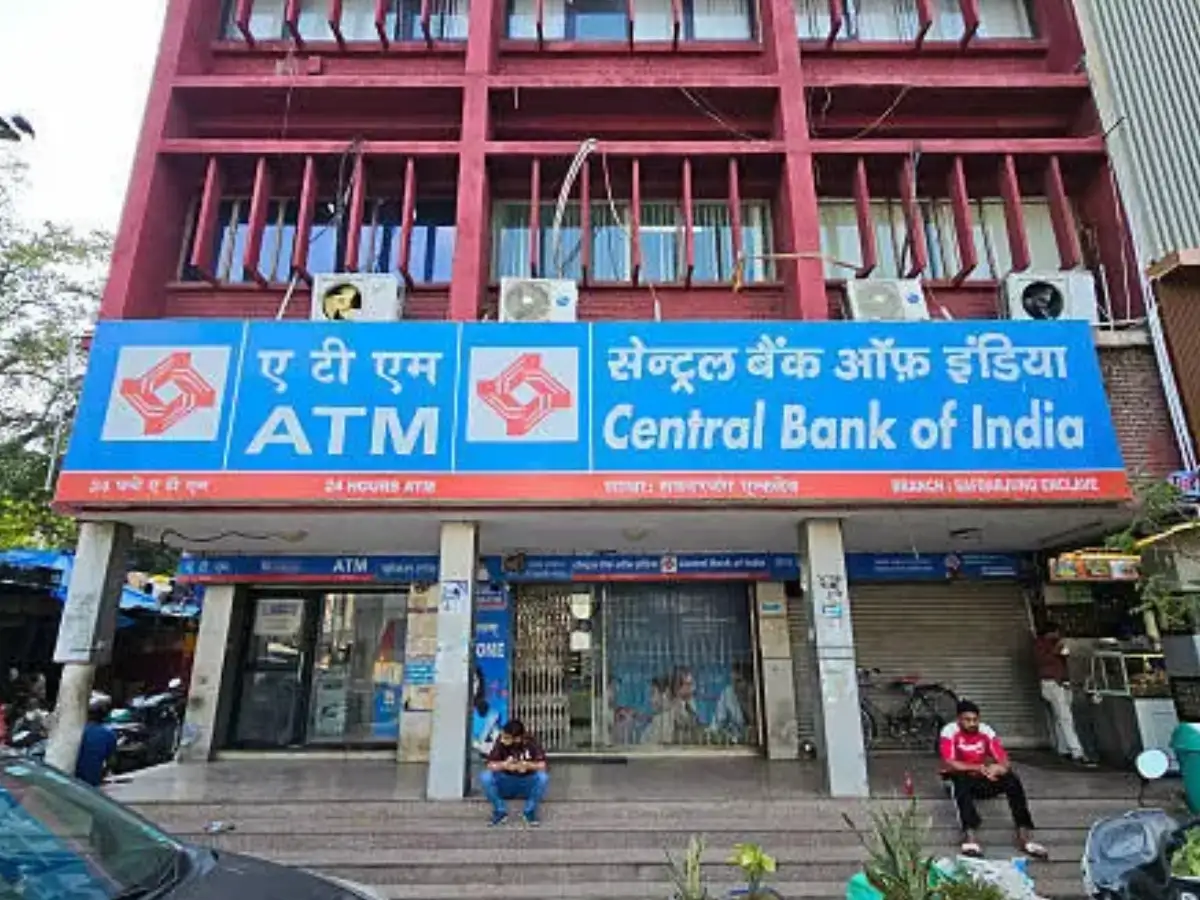
मुंबई: सेंट्रल बैंक ऑफ इंडिया ने कहा कि उसे 15 अक्टूबर से 17 अक्टूबर के बीच अपनी आरटीजीएस आउटवर्ड भुगतान प्रणाली में एक तकनीकी गड़बड़ी का पता चला, जिसके कारण ऋणदाता को कारण की जांच करते हुए प्रभावित सिस्टम को बंद करने और अलग करने के लिए मजबूर होना पड़ा।
बैंक ने कहा कि उसने घटना के बारे में पता चलने के तुरंत बाद आवश्यक प्रतिक्रिया उपाय शुरू किए और जांच में सहायता के लिए प्रमुख विशेषज्ञों को शामिल किया है।
बैंक ने एक नियामक प्रकटीकरण में कहा, "मूल कारण का पता लगाने के लिए मामले का विश्लेषण किया जा रहा है, और आवश्यक सुधारात्मक उपाय किए जा रहे हैं।"
यह भी पढ़ें | यदि पिछले AT1 कूपन का भुगतान किया जाता है तो यस बैंक CET1 10% तक गिर सकता है: क्रिसिल
सेंट्रल बैंक ने कहा कि घटना के कारण किसी भी ग्राहक को कोई वित्तीय नुकसान नहीं हुआ। ऋणदाता ने व्यवधान के लिए साइबर हमले को जिम्मेदार नहीं ठहराया है और कहा है कि मूल कारण की अभी भी जांच की जा रही है।
यह व्यवधान सीईआरटी-इन द्वारा चेतावनी दिए जाने के कुछ दिनों बाद आया है कि हमलावर भारतीय संगठनों में उजागर साख, निष्क्रिय एपीआई और कमजोर पहुंच नियंत्रण को लक्षित करने सहित टोही, शोषण और वित्तीय हमलों में तेजी लाने के लिए एआई-सहायता प्राप्त और एजेंटिक टूल का उपयोग कर रहे हैं। साइबर सुरक्षा एजेंसी ने कहा कि ऐसे उपकरण पारंपरिक तरीकों की तुलना में हमलों को तेजी से और बड़े पैमाने पर अंजाम देने में सक्षम बना सकते हैं।
यह भी पढ़ें | मूडीज को आईडीबीआई बैंक के अधिग्रहण से फेयरफैक्स उत्तोलन पर सीमित प्रभाव दिखाई देता है
सीईआरटी-इन और सीएसआईआरटी-फिन ने भी हाल ही में भुगतान और संवितरण एपीआई के माध्यम से वित्तीय संस्थानों को लक्षित करने वाले साइबर हमले अभियानों पर एक महत्वपूर्ण सलाह जारी की थी। एडवाइजरी में कहा गया है कि हमलावरों ने अनधिकृत फंड ट्रांसफर शुरू करने के लिए कुछ मामलों में इंटरनेट-फेसिंग एप्लिकेशन और पार्टनर-बैंक या भुगतान क्रेडेंशियल्स से समझौता किया था।